Amazon S3
Смонтируйте контейнер (bucket) Amazon S3 как диск Windows. Поддерживаются контейнеры general purpose и directory (S3 Express One Zone).
Перед началом работы
Вам понадобятся Access Key ID и Secret Access Key.
Где получить ключи — в консоли IAM:
- Откройте Users и выберите своего пользователя IAM (создайте его, если у вас есть только корневой аккаунт, — AWS не рекомендует использовать ключи доступа корневого аккаунта).
- Откройте вкладку Security credentials.
- В разделе Access keys нажмите Create access key.
- Сразу скопируйте оба значения — секретный ключ показывается только один раз, при создании.
Удостоверению IAM нужны как минимум s3:ListAllMyBuckets,
s3:GetBucketLocation, s3:ListBucket и s3:GetObject /
s3:PutObject / s3:DeleteObject для целевого контейнера:
{
  "Version": "2012-10-17",
  "Statement": [
    { "Effect": "Allow",
      "Action": ["s3:ListAllMyBuckets", "s3:GetBucketLocation"],
      "Resource": "*" },
    { "Effect": "Allow",
      "Action": ["s3:ListBucket"],
      "Resource": "arn:aws:s3:::YOUR-BUCKET" },
    { "Effect": "Allow",
      "Action": ["s3:GetObject", "s3:PutObject", "s3:DeleteObject"],
      "Resource": "arn:aws:s3:::YOUR-BUCKET/*" }
  ]
}
Справка AWS
Подключение
- Нажмите Добавить на панели инструментов.
- Выберите Enterprise → Amazon S3.
- Выберите тип контейнера: General purpose или Directory (S3 Express One Zone).
- Введите ID ключа (Access Key ID) и Ключ доступа (Secret Access Key), затем нажмите кнопку Обновить рядом с полем контейнера.
- Выберите контейнер для монтирования и нажмите Подключить.
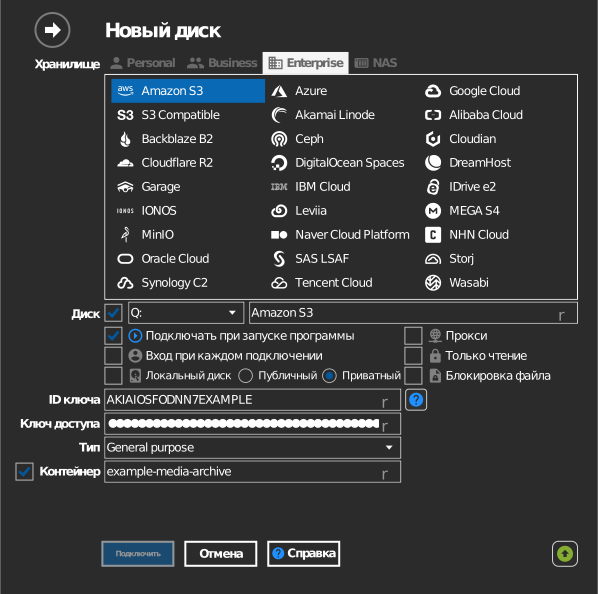
Ввод контейнера вручную
Если вашему удостоверению IAM не разрешено получать список контейнеров, отметьте флажок слева от поля контейнера и введите имя контейнера вручную.
Параметры
| Параметр | Описание | По умолчанию |
|---|---|---|
| Тип | General purpose или Directory (S3 Express One Zone) | General purpose |
| ID ключа / Ключ доступа | Учётные данные IAM | — |
| Контейнер | Монтируемый контейнер (из списка или вручную) | — |
| Только чтение | Запрещает запись на смонтированный диск | выкл. |
Особенности и ограничения
- Регионы контейнеров определяются автоматически; диск обращается к
s3.<region>.amazonaws.com(контейнеры directory:s3express-control.<region>.amazonaws.com). - RaiDrive предлагает контейнеры directory в регионах
us-east-1,us-east-2,us-west-2,ap-south-1,ap-northeast-1,eu-west-1иeu-north-1. Актуальный список регионов AWS для S3 Express One Zone приведён в статье AWS: конечные точки для контейнеров directory. - В S3 нет настоящих папок — «папки» являются префиксами ключей, поэтому переименование папки на диске означает копирование и удаление каждого объекта с этим префиксом, что для больших деревьев выполняется медленно, — см. AWS: организация объектов с помощью папок.
- Объекты в классах хранения с задержкой извлечения (Glacier и Glacier Deep Archive) нельзя открыть до восстановления — см. AWS: восстановление архивных объектов.
Устранение неполадок
| Симптом | Причина | Решение |
|---|---|---|
| Список контейнеров остаётся пустым | У удостоверения IAM нет права s3:ListAllMyBuckets |
Ввести контейнер вручную или расширить политику IAM |
| Access Denied при подключении | У пары ключей нет прав на контейнер | Проверить политику контейнера и политику IAM |
| Очень медленное переименование папки | Семантика S3: копирование и удаление по префиксу | Не переименовывать на диске большие деревья папок |