Amazon S3
Liitä Amazon S3 -säilö Windows-asemaksi. Sekä General purpose- että Directory-säilöt (S3 Express One Zone) ovat tuettuja.
Ennen kuin aloitat
Tarvitset Access Key ID- ja Secret Access Key -parin.
Mistä avaimet saa — kohdassa IAM-konsoli:
- Avaa Users ja valitse IAM-käyttäjäsi (luo sellainen, jos sinulla on vain pääkäyttäjätili — AWS ei suosittele pääkäyttäjän käyttöavainten käyttöä).
- Avaa Security credentials -välilehti.
- Napsauta kohdassa Access keys Create access key.
- Kopioi molemmat arvot heti — salainen avain näytetään vain kerran, luontihetkellä.
IAM-identiteetti tarvitsee vähintään oikeudet s3:ListAllMyBuckets,
s3:GetBucketLocation, s3:ListBucket, sekä s3:GetObject /
s3:PutObject / s3:DeleteObject kohdesäilöön:
{
  "Version": "2012-10-17",
  "Statement": [
    { "Effect": "Allow",
      "Action": ["s3:ListAllMyBuckets", "s3:GetBucketLocation"],
      "Resource": "*" },
    { "Effect": "Allow",
      "Action": ["s3:ListBucket"],
      "Resource": "arn:aws:s3:::YOUR-BUCKET" },
    { "Effect": "Allow",
      "Action": ["s3:GetObject", "s3:PutObject", "s3:DeleteObject"],
      "Resource": "arn:aws:s3:::YOUR-BUCKET/*" }
  ]
}
Ohjeita AWS:ltä
Yhdistä
- Napsauta työkalurivin Lisää-painiketta.
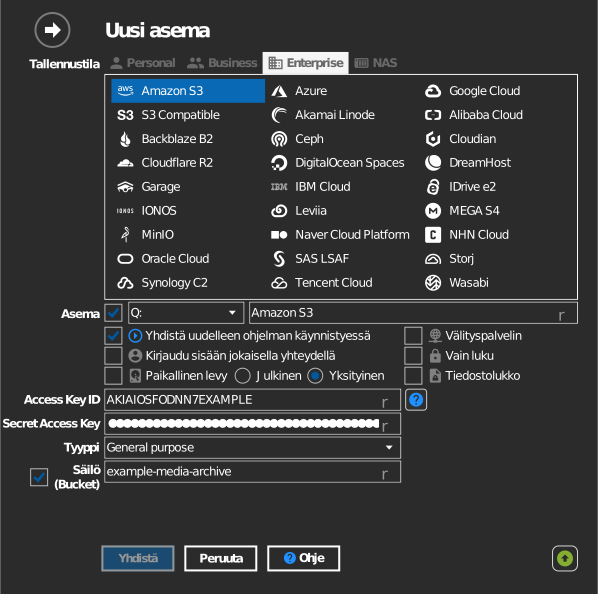
- Valitse Enterprise → Amazon S3.
- Valitse säilön tyyppi: General purpose tai Directory (S3 Express One Zone).
- Anna Access Key ID ja Secret Access Key, ja napsauta sitten säilökentän vieressä olevaa Päivitä-painiketta.
- Valitse liitettävä säilö ja napsauta Yhdistä.
Säilön manuaalinen syöttö
Jos IAM-identiteetilläsi ei ole oikeutta listata säilöjä, valitse säilökentän vasemmalla puolella oleva valintaruutu ja kirjoita säilön nimi suoraan.
Asetukset
| Asetus | Kuvaus | Oletus |
|---|---|---|
| Tyyppi | General purpose tai Directory (S3 Express One Zone) | General purpose |
| Access Key ID / Secret Access Key | IAM-kirjautumistiedot | — |
| Säilö (Bucket) | Liitettävä säilö (luettelosta tai manuaalisesti) | — |
| Vain luku | Estää kirjoittamisen liitetylle asemalle | pois |
Toiminta ja rajoitukset
- Säilön alue tunnistetaan automaattisesti; asema puhuu osoitteeseen
s3.<region>.amazonaws.com(directory-säilöt:s3express-control.<region>.amazonaws.com). - RaiDrive tarjoaa directory-säilöjä alueilla
us-east-1,us-east-2,us-west-2,ap-south-1,ap-northeast-1,eu-west-1jaeu-north-1. AWS:n nykyinen aluelista S3 Express One Zonelle on sivulla AWS: directory-säilöjen päätepisteet. - S3:ssa ei ole todellisia kansioita — ”kansiot” ovat avainten etuliitteitä, joten kansion nimeäminen uudelleen asemalla on jokaisen etuliitteen alla olevan objektin kopiointi ja poisto, mikä on hidasta suurille puille — katso AWS: objektien järjestäminen kansioilla.
- Tallennusluokat, joissa on palautusviive (Glacier ja Glacier Deep Archive), eivät avaudu ennen palautusta — katso AWS: arkistoitujen objektien palauttaminen.
Vianmääritys
| Oire | Syy | Korjaus |
|---|---|---|
| Säilöluettelo pysyy tyhjänä | IAM-identiteetiltä puuttuu s3:ListAllMyBuckets |
Käytä säilön manuaalista syöttöä, tai laajenna IAM-käytäntöä |
| Access Denied yhdistettäessä | Avainparilta puuttuu säilön käyttöoikeus | Tarkista säilön käytäntö ja IAM-käytäntö |
| Kansion nimeäminen uudelleen on hyvin hidasta | S3:n etuliite-kopiointi-ja-poisto-semantiikka | Vältä suurten kansiopuiden nimeämistä uudelleen asemalla |