Alibaba Cloud
Смонтируйте контейнер (bucket) Alibaba Cloud OSS (Object Storage Service) как диск Windows.
Перед началом работы
Вам понадобятся AccessKey ID и AccessKey Secret с правами на получение списка контейнеров и чтение/запись в целевом контейнере.
Где получить ключи — в
RAM AccessKey Management:
создайте пользователя RAM (рекомендуется вместо корневого аккаунта),
назначьте ему политику OSS (например, AliyunOSSFullAccess или
ограниченную пользовательскую политику), затем нажмите Create
AccessKey и скопируйте оба значения.
Справка Alibaba Cloud
Подключение
- Нажмите Добавить на панели инструментов.
- Выберите Enterprise → Alibaba Cloud.
- Введите AccessKey ID и AccessKey Secret (в полях ID ключа и Ключ доступа), затем нажмите кнопку Обновить рядом с полем контейнера.
- Выберите контейнер и нажмите Подключить.
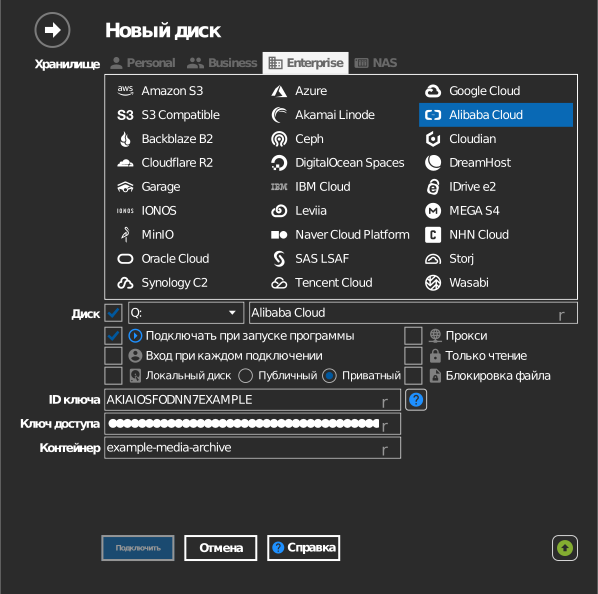
Ввод контейнера вручную
Если ключу не разрешено получать список контейнеров, отметьте флажок слева от поля контейнера и введите имя контейнера вручную.
Параметры
| Параметр | Описание | По умолчанию |
|---|---|---|
| AccessKey ID / Secret | Учётные данные RAM или аккаунта | — |
| Контейнер | Монтируемый контейнер (из списка или вручную) | — |
| Только чтение | Запрещает запись на смонтированный диск | выкл. |
Особенности и ограничения
- Контейнеры обнаруживаются во всех регионах OSS
(
oss-<region>.aliyuncs.com— материковый Китай, Гонконг, Азиатско-Тихоокеанский регион, ЕС, США, Ближний Восток). - Семантика S3: при переименовании большого дерева папок копируется и удаляется каждый объект с этим префиксом.
Устранение неполадок
| Симптом | Причина | Решение |
|---|---|---|
| Список контейнеров пуст | У пользователя RAM нет права oss:ListBuckets |
Расширить политику RAM или ввести контейнер вручную |
| Access Denied при подключении | У ключа нет прав на контейнер | Проверить ACL/политику контейнера в консоли OSS |